 Proteside
Integridad de pagos
Comprueba, método por método, si lo que el cliente ve en el checkout es el pago que generó tu tienda.
La página Integridad de Pagos muestra una tarjeta para cada forma de pago de la tienda: tarjeta, Pix, portapapeles, criptomoneda, boleto y otras. Tú no eliges los medios: el SDK reconoce solo los que aparecen en el checkout. Para cada una, ves si los pagos observados están intactos y si el destinatario que se muestra al cliente es realmente de tu tienda.
El concepto se explica en ¿Qué es la integridad del pago?, y el fraude del QR cambiado, en Protección contra el fraude del QR de Pix.
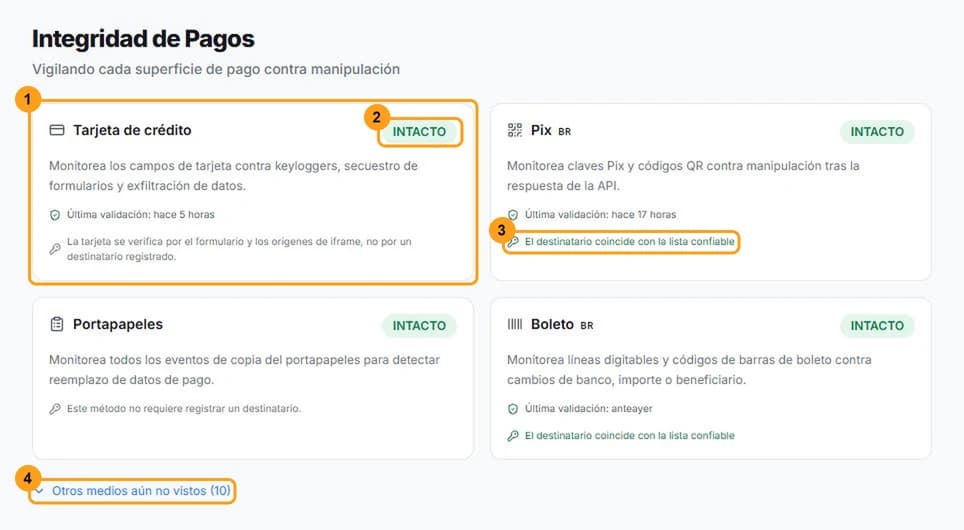
Qué muestra cada tarjeta
Cada tarjeta (1) incluye:
- el nombre del método y una descripción de lo que se monitorea;
- el estado (2), que se explica más abajo;
- Última validación, cuándo se verificó el último pago, o "Esperando la primera transacción de este tipo";
- la verificación del destinatario (3), en los métodos que tienen destinatario: Pix, boleto, criptomoneda, UPI, PayNow, PromptPay, DuitNow, QR Ph, HK FPS, Transferencias 3.0 y billeteras QR.
En Tarjeta de crédito no hay destinatario: el SDK verifica el formulario y los iframes del proveedor de pago. En Portapapeles y en los demás métodos, la tarjeta informa que el método no requiere registrar un destinatario.
Estados
| Estado | Significado |
|---|---|
| SIN CONFIGURAR | La tienda todavía no envió ningún evento del SDK. |
| ESPERANDO | El SDK está activo, pero todavía no se observó ningún pago de este tipo. Cambia solo cuando un cliente paga. |
| INTACTO | El último pago observado se validó y no hay una alerta de manipulación abierta. |
| MANIPULADO | Hay una alerta de manipulación abierta para el método. La tarjeta se pone roja y muestra Divergencia detectada. |
Las alertas que dejan cada método como MANIPULADO:
| Método | Alertas |
|---|---|
| Tarjeta de crédito | Keylogger Detectado, Secuestro de Acción de Formulario, Iframe Reemplazado, Iframe Inesperado, Campo de Tarjeta Fuera de la Bóveda, Importe Manipulado |
| Pix | Pix Manipulado (e Importe Manipulado en Pix) |
| Criptomoneda | Cambio de Dirección Cripto, QR Manipulado |
| Boleto | Boleto Manipulado |
| UPI | UPI Manipulado |
| Portapapeles | Secuestro de Portapapeles |
Consulta qué significa cada alerta en Alertas.
Cuando un método aparece como MANIPULADO
Abre la alerta
En la tarjeta roja, haz clic en Ver Alerta →. La página Alertas se abre con la alerta resaltada.
Investiga
Revisa en los Detalles técnicos qué cambió y en qué página. Un Pix con un destinatario fuera de tu lista o un formulario con el destino modificado indican un ataque hasta que se demuestre lo contrario: verifica los scripts de la página en Scripts y los cambios recientes en el sitio.
Resuelve la alerta
Después de atender la causa, resuelve la alerta con una nota. El método vuelve a INTACTO o ESPERANDO.
Silenciar no saca al método de MANIPULADO
Una alerta silenciada sigue abierta, y el método sigue como MANIPULADO hasta que resuelvas la alerta. La fecha en Divergencia detectada es la de creación de la alerta abierta más reciente, no la de la última ocurrencia.
Destinatarios confiables
La verificación de destinatario compara la clave Pix, la dirección cripto, el VPA UPI o el banco del boleto que aparece en el checkout con la lista de destinatarios que pertenecen a tu tienda. Registra esa lista para que Proteside confirme que el destinatario mostrado al cliente es tuyo.
La línea de verificación del destinatario (3) muestra una de estas situaciones:
- El destinatario coincide con la lista confiable: todo bien.
- El destinatario NO coincide con la lista confiable: el destinatario que se muestra no es tuyo. Trátalo como un incidente.
- Hay un destinatario registrado, pero el código de este checkout no trae destinatario legible: sin verificación. El pago sigue normalmente, sin verificación del destinatario. Si puedes, muestra en el checkout un código que traiga el destinatario.
- Ningún destinatario confiable registrado para este método., con el enlace Registrar.
Haz clic en Registrar
El enlace abre Ajustes → Protección del pago, en el paso Quién puede recibir tu dinero. En los métodos que aceptan registro manual, el formulario ya abre en el método correcto. En la tarjeta Criptomoneda, el método es Billetera cripto, y la red se detecta por el formato de la dirección. En Pix, la pantalla te orienta a confirmar el destinatario en Destinatarios vistos en tu checkout.
Agrega o confirma el destinatario
Haz clic en Es de mi tienda en un destinatario visto en el checkout, o ingresa la Clave y, si quieres, una Etiqueta, y haz clic en Agregar. El paso a paso completo está en Protección del pago.
Solo los propietarios y administradores pueden registrar destinatarios. Proteside no guarda la clave en claro.
Otros medios aún no vistos
La cuadrícula principal muestra siempre Tarjeta de crédito, Pix y Portapapeles, más los métodos que ya tuvieron un pago verificado o que tienen una alerta abierta. Los demás quedan contraídos en Otros medios aún no vistos (N) (4), como boleto, billeteras QR (Mercado Pago, PicPay y otras), UPI y pagos instantáneos de otros países (PayNow, PromptPay, DuitNow, QR Ph, HK FPS, Transferencias 3.0 y CoDi).
Haz clic para ver esas tarjetas. Cada una muestra el estado y el mensaje "Aún no visto en el checkout de esta tienda. El SDK lo reconoce solo cuando aparezca." No hay nada que activar: cuando el método aparece en el checkout, la tarjeta pasa a la cuadrícula principal.
Observaciones
Muestra el código de pago como texto visible
Muestra el código Pix "copia y pega" y los demás códigos de pago como texto visible en la página, fuera de campos de formulario. La verificación de destinatario se aplica a los códigos que traen el destinatario.
El aviso de destinatario no registrado puede estar equivocado
En un método MANIPULADO, la tarjeta siempre muestra "Ningún destinatario confiable registrado", aunque lo hayas registrado. Lo mismo puede ocurrir con versiones antiguas del SDK. Revisa la lista en Protección del pago antes de registrarlo de nuevo.
- Las alertas de QR Manipulado en billeteras QR y pagos instantáneos de otros países aparecen en la tarjeta Criptomoneda.
- Historial corto: los eventos se borran después del período de historial del plan (7 días en Store). Si no hay eventos en el período, todos los métodos vuelven a SIN CONFIGURAR.
- La página muestra si el pago coincide o no, sin una comparación lado a lado del monto esperado con el observado. Los datos de cada divergencia quedan en la alerta.
Quién puede verla
Todos los roles ven esta página. No tiene acciones de modificación: el registro de destinatarios está en Protección del pago.