 Proteside
Integridade de pagamento
Veja, método por método, se o que o cliente vê no checkout é o pagamento que a sua loja gerou.
A página Integridade de pagamento mostra um cartão para cada forma de pagamento da loja: cartão, Pix, área de transferência, criptomoeda, boleto e outros. Você não escolhe os métodos: o SDK reconhece sozinho os que aparecem no checkout. Para cada uma, você vê se os pagamentos observados estão íntegros e se o recebedor exibido ao cliente é mesmo da sua loja.
O conceito está explicado em O que é integridade de pagamento, e o golpe do QR Code trocado, em Proteção contra o golpe do QR Code no Pix.
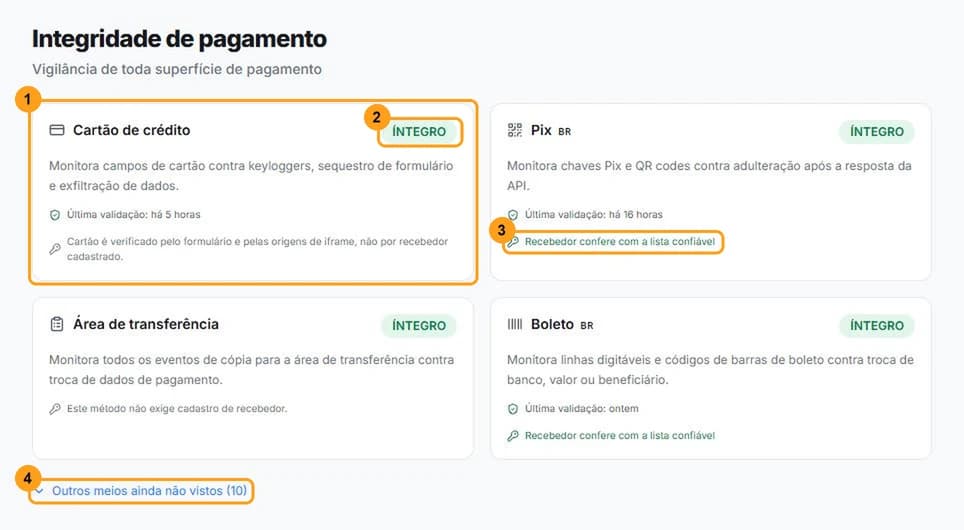
O que cada cartão mostra
Cada cartão (1) traz:
- o nome do método e uma descrição do que é monitorado;
- o status (2), explicado abaixo;
- Última validação, quando o último pagamento foi conferido, ou "Aguardando a primeira transação deste tipo";
- a verificação do recebedor (3), nos métodos que têm recebedor: Pix, boleto, criptomoeda, UPI, PayNow, PromptPay, DuitNow, QR Ph, HK FPS, Transferencias 3.0 e carteiras QR.
No Cartão de crédito, não há recebedor: o SDK confere o formulário e os iframes do provedor de pagamento. Na Área de transferência e nos demais métodos, o cartão informa que o método não exige cadastro de recebedor.
Status
| Status | Significado |
|---|---|
| NÃO CONFIGURADO | A loja ainda não enviou nenhum evento do SDK. |
| AGUARDANDO | O SDK está ativo, mas nenhum pagamento desse tipo foi observado ainda. Muda sozinho quando um cliente pagar. |
| ÍNTEGRO | O último pagamento observado foi validado e não há alerta de adulteração aberto. |
| ADULTERADO | Há um alerta de adulteração aberto para o método. O cartão fica vermelho e mostra Divergência detectada. |
Os alertas que deixam cada método ADULTERADO:
| Método | Alertas |
|---|---|
| Cartão de crédito | Keylogger detectado, Sequestro de form action, Iframe substituído, Iframe inesperado, Campo de cartão fora do cofre, Valor adulterado |
| Pix | Pix adulterado (e Valor adulterado em Pix) |
| Criptomoeda | Troca de endereço cripto, QR adulterado |
| Boleto | Boleto adulterado |
| UPI | UPI adulterado |
| Área de transferência | Sequestro de área de transferência |
Veja o que cada alerta significa em Alertas.
Quando um método aparece como ADULTERADO
Abra o alerta
No cartão vermelho, clique em Ver alerta →. A página Alertas abre com o alerta destacado.
Investigue
Confira nos Detalhes técnicos o que mudou e em qual página. Um Pix com recebedor fora da sua lista ou um formulário com destino alterado indicam ataque até prova em contrário: verifique os scripts da página em Scripts e as alterações recentes no site.
Resolva o alerta
Depois de tratar a causa, resolva o alerta com uma nota. O método volta para ÍNTEGRO ou AGUARDANDO.
Silenciar não tira o método de ADULTERADO
Um alerta silenciado continua aberto, e o método segue ADULTERADO até você resolver o alerta. A data em Divergência detectada é a da criação do alerta aberto mais recente, não a da última ocorrência.
Recebedores confiáveis
A verificação de recebedor compara a chave Pix, o endereço cripto, o VPA UPI ou o banco do boleto que aparece no checkout com a lista de recebedores que pertencem à sua loja. Cadastre essa lista para que o Proteside confirme que o recebedor exibido ao cliente é seu.
A linha de verificação do recebedor (3) mostra uma destas situações:
- Recebedor confere com a lista confiável: tudo certo.
- Recebedor NÃO confere com a lista confiável: o recebedor exibido não é seu. Trate como incidente.
- Há recebedor cadastrado, mas o código deste checkout não traz recebedor legível: sem verificação. O pagamento segue normalmente, sem conferência do recebedor. Se puder, exiba no checkout um código que traga o recebedor.
- Nenhum recebedor confiável cadastrado para este método., com o link Cadastrar.
Clique em Cadastrar
O link abre Configurações → Proteção do pagamento, no passo Quem pode receber o seu dinheiro. Nos métodos que aceitam cadastro manual, o formulário já abre no método certo. No cartão Criptomoeda, o método é Carteira cripto, e a rede é detectada pelo formato do endereço. No Pix, a tela orienta a confirmar o recebedor em Recebedores vistos no seu checkout.
Adicione ou confirme o recebedor
Clique em É da minha loja num recebedor visto no checkout, ou informe a Chave e, se quiser, um Rótulo, e clique em Adicionar. O passo a passo completo está em Proteção do pagamento.
Só proprietários e administradores podem cadastrar recebedores. O Proteside não guarda a chave em claro.
Outros meios ainda não vistos
A grade principal mostra sempre Cartão de crédito, Pix e Área de transferência, mais os métodos que já tiveram pagamento conferido ou que têm alerta aberto. Os demais ficam recolhidos em Outros meios ainda não vistos (N) (4), como boleto, carteiras QR (Mercado Pago, PicPay e outras), UPI e pagamentos instantâneos de outros países (PayNow, PromptPay, DuitNow, QR Ph, HK FPS, Transferencias 3.0 e CoDi).
Clique para ver esses cartões. Cada um mostra o status e a mensagem "Ainda não visto no checkout desta loja. O SDK reconhece sozinho quando aparecer." Não há nada para ativar: quando o método aparecer no checkout, o cartão passa para a grade principal.
Observações
Exiba o código de pagamento como texto visível
Mostre o código Pix "copia e cola" e os demais códigos de pagamento como texto visível na página, fora de campos de formulário. A verificação de recebedor se aplica aos códigos que trazem o recebedor.
Aviso de recebedor não cadastrado pode estar errado
Em um método ADULTERADO, o cartão sempre mostra "Nenhum recebedor confiável cadastrado", mesmo que você tenha cadastrado. O mesmo pode acontecer com versões antigas do SDK. Confira a lista em Proteção do pagamento antes de cadastrar de novo.
- Alertas de QR adulterado em carteiras QR e pagamentos instantâneos de outros países aparecem no cartão Criptomoeda.
- Histórico curto: os eventos são apagados depois do período de histórico do plano (7 dias no Store). Se não houver eventos no período, todos os métodos voltam para NÃO CONFIGURADO.
- A página mostra se o pagamento confere ou não, sem uma comparação lado a lado do valor esperado com o observado. Os dados de cada divergência ficam no alerta.
Quem pode ver
Todos os papéis veem esta página. Ela não tem ações de alteração: o cadastro de recebedores fica em Proteção do pagamento.